برخی از مودمهای تیپیلینک آسیبپذیری دارند؛ هکرها چگونه میتوانند از آن سوءاستفاده کنند؟
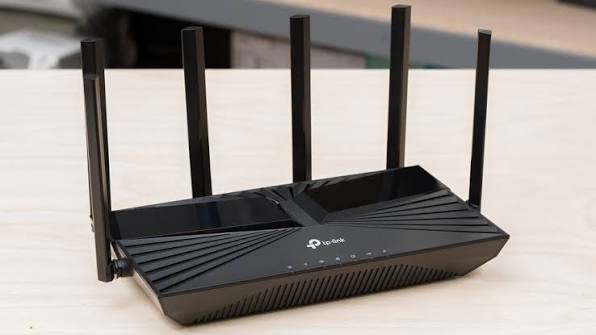
مودم یا روتر خانه معمولاً یکی از فراموششدهترین تجهیزات شبکه است.
آن را یکبار نصب میکنیم، رمز وایفای را وارد میکنیم و احتمالاً ماهها یا حتی سالها به سراغ تنظیماتش نمیرویم.
اما همین دستگاه کوچک، دروازه ورود تمام تجهیزات خانه به اینترنت است.
گوشی، لپتاپ، تلویزیون هوشمند، دوربین مداربسته و حتی برخی تجهیزات خانه هوشمند، همگی ممکن است از طریق آن به اینترنت متصل باشند.
به همین دلیل، وقتی یک آسیبپذیری امنیتی در روتر پیدا میشود، موضوع میتواند بسیار جدی باشد.
اخیراً برخی مدلهای روتر TP-Link بهدلیل وجود آسیبپذیری در قابلیت CWMP مورد توجه کارشناسان امنیتی قرار گرفتهاند؛ قابلیتی که اپراتورها و ارائهدهندگان اینترنت از آن برای مدیریت و پیکربندی تجهیزات مشترکان استفاده میکنند.
اما CWMP چیست و این آسیبپذیری دقیقاً چه معنایی برای کاربران دارد؟
CWMP چیست و چرا روی مودم وجود دارد؟
اگر تاکنون پشتیبانی اینترنت از راه دور تنظیمات مودم شما را تغییر داده باشد، احتمالاً چنین کاری از طریق فناوریهایی مانند CWMP انجام شده است.
CWMP مخفف CPE WAN Management Protocol است.
این پروتکل به ارائهدهنده خدمات اینترنت اجازه میدهد برخی تجهیزات مشترک، مانند مودم و روتر، را از راه دور مدیریت کند.
برای مثال، اپراتور میتواند از این سیستم برای کارهایی مانند:
- پیکربندی مودم
- تغییر برخی تنظیمات شبکه
- بررسی وضعیت دستگاه
- بهروزرسانی تنظیمات
- عیبیابی از راه دور
استفاده کند.
این قابلیت برای کاربران بسیار راحت است؛ زیرا لازم نیست برای هر تغییر کوچک، تکنسین به خانه مراجعه کند.
اما هر قابلیتی که امکان مدیریت از راه دور را فراهم کند، باید از نظر امنیتی بهشدت محافظت شود.
مشکل از کجا شروع میشود؟
آسیبپذیریهای امنیتی معمولاً زمانی خطرناک میشوند که مهاجم بتواند از یک سرویس شبکهای برای اجرای دستورات یا دسترسی غیرمجاز استفاده کند.
در مورد آسیبپذیریهای مرتبط با برخی تجهیزات TP-Link، نگرانی اصلی این است که مهاجم بتواند از نقص موجود در سرویس مدیریت دستگاه سوءاستفاده کند.
اگر یک سرویس شبکهای بهدرستی ایمن نشده باشد، مهاجم ممکن است بتواند درخواستهایی دستکاریشده به دستگاه ارسال کند.
در بدترین حالت، چنین نقصهایی میتوانند زمینه را برای اجرای کد یا کنترل بخشی از عملکرد روتر فراهم کنند.
چرا روتر هدف مهمی برای هکرهاست؟
شاید تصور کنید:
«خب، هکر اگر مودم من را هک کند چه چیزی به دست میآورد؟»
پاسخ این است: گاهی بسیار بیشتر از چیزی که تصور میکنید.
روتر در نقطهای قرار گرفته که تمام ارتباطات شبکه خانگی از آن عبور میکند.
اگر مهاجم بتواند کنترل روتر را به دست بگیرد، ممکن است بتواند:
- تنظیمات DNS را تغییر دهد
- ترافیک شبکه را دستکاری کند
- دستگاههای متصل را شناسایی کند
- ارتباطات شبکه را تحت نظر قرار دهد
- از روتر برای حملات دیگر استفاده کند
البته این موارد به نوع آسیبپذیری، سطح دسترسی مهاجم و پیکربندی دستگاه بستگی دارند و به معنی آن نیست که هر مودم آسیبپذیر حتماً هک شده است.
اما همین امکان، دلیل اهمیت بهروزرسانی امنیتی روترهاست.
DNS Hijacking؛ یکی از خطرناکترین سناریوها
یکی از حملاتی که در صورت بهدستگرفتن کنترل تنظیمات روتر میتواند خطرناک باشد، DNS Hijacking است.
DNS را میتوان دفترچه تلفن اینترنت در نظر گرفت.
وقتی شما آدرس یک وبسایت را وارد میکنید، DNS کمک میکند نام دامنه به آدرس IP مناسب تبدیل شود.
حالا تصور کنید مهاجم تنظیمات DNS روتر را تغییر دهد.
در چنین شرایطی، ممکن است کاربر هنگام وارد کردن آدرس یک سایت، به سروری هدایت شود که متعلق به مهاجم است.
ظاهر سایت میتواند بسیار شبیه نسخه اصلی باشد.
کاربر نیز ممکن است بدون اینکه متوجه شود، اطلاعات حساسی مانند نام کاربری یا رمز عبور خود را وارد کند.
البته استفاده گسترده از HTTPS میتواند بسیاری از حملات ساده را خنثی کند، اما دستکاری DNS همچنان میتواند برای فیشینگ و هدایت کاربر به سایتهای مخرب مورد استفاده قرار گیرد.
چرا CWMP از نظر امنیتی حساس است؟
CWMP اساساً برای مدیریت تجهیزات از راه دور طراحی شده است.
بنابراین در معماری آن، ارتباط میان تجهیزات مشترک و سیستم مدیریت اپراتور اهمیت زیادی دارد.
اگر پیادهسازی پروتکل دارای نقص باشد یا احراز هویت و اعتبارسنجی درخواستها بهدرستی انجام نشود، مهاجم میتواند تلاش کند خود را بهعنوان یک منبع معتبر جا بزند.
اینجا یک اصل مهم امنیت شبکه مطرح میشود:
هر سرویسی که از اینترنت قابل دسترسی باشد، یک سطح حمله بالقوه ایجاد میکند.
به همین دلیل تولیدکنندگان تجهیزات شبکه دائماً firmware و نرمافزار داخلی دستگاهها را بهروزرسانی میکنند.
Firmware چیست؟
وقتی از نرمافزار مودم صحبت میکنیم، منظورمان فقط اپلیکیشن موبایل آن نیست.
داخل روتر یک نرمافزار داخلی وجود دارد که وظیفه کنترل سختافزار و سرویسهای شبکه را برعهده دارد.
به این نرمافزار معمولاً Firmware گفته میشود.
شرکت سازنده در صورت پیدا شدن یک مشکل امنیتی میتواند نسخه جدید firmware را منتشر کند.
بنابراین یکی از مهمترین کارهایی که کاربران باید انجام دهند، بررسی نسخه firmware دستگاه و نصب نسخه رسمی جدید در صورت وجود است.
آیا همه مودمهای TP-Link در معرض خطر هستند؟
خیر.
این نکته بسیار مهم است.
وجود یک آسیبپذیری در یک مدل یا نسخه firmware مشخص به این معنی نیست که تمام محصولات یک شرکت آسیبپذیر هستند.
TP-Link محصولات بسیار متنوعی دارد و وضعیت امنیتی هر مدل میتواند متفاوت باشد.
بنابراین برای بررسی دقیق باید مدل دقیق دستگاه و نسخه firmware را بدانید.
معمولاً این اطلاعات را میتوان در صفحه مدیریت روتر مشاهده کرد.
از کجا مدل مودم را پیدا کنیم؟
مدل دستگاه معمولاً روی برچسبی در قسمت زیر یا پشت روتر نوشته شده است.
برای مثال ممکن است نامی مانند:
Archer …
یا یکی از سریهای دیگر محصولات TP-Link را مشاهده کنید.
در کنار مدل معمولاً اطلاعاتی مانند نسخه سختافزاری نیز درج میشود.
این اطلاعات مهم است؛ زیرا یک مدل ممکن است در چند نسخه سختافزاری مختلف تولید شده باشد و firmware مخصوص هر نسخه متفاوت باشد.
آیا خاموش کردن CWMP راهحل است؟
در برخی تجهیزات، امکان غیرفعال کردن سرویسهای مدیریتی خاص وجود دارد.
اما توصیه نمیشود کاربر بدون اطلاع از عملکرد تنظیمات، گزینههای مربوط به CWMP یا مدیریت از راه دور را تغییر دهد.
ممکن است ارائهدهنده اینترنت برای مدیریت یا پشتیبانی مودم به این قابلیت نیاز داشته باشد.
راهحل اصلی و مطمئنتر معمولاً این است که:
Firmware رسمی و بهروز دستگاه نصب شود.
اگر ارائهدهنده اینترنت تجهیزات را مدیریت میکند، بهتر است درباره وضعیت بهروزرسانی با خود اپراتور نیز هماهنگ کنید.
کاربران برای افزایش امنیت چه کار کنند؟
حتی اگر مدل مودم شما در فهرست آسیبپذیرها نباشد، رعایت چند نکته ساده میتواند امنیت شبکه خانگی را بهتر کند.
۱. Firmware را بهروز کنید
اولین و مهمترین کار، بررسی وجود نسخه جدید firmware از منبع رسمی سازنده است.
۲. رمز عبور پنل مدیریت را تغییر دهید
رمز پیشفرض مدیریت روتر نباید باقی بماند.
یک رمز طولانی و منحصربهفرد انتخاب کنید.
۳. مدیریت از راه دور را بررسی کنید
اگر قابلیتی مانند Remote Management فعال است و به آن نیاز ندارید، بررسی کنید آیا امکان غیرفعالسازی آن وجود دارد یا خیر.
۴. رمز Wi-Fi را با رمز پنل مدیریت یکی نکنید
این دو رمز وظایف متفاوتی دارند و بهتر است کاملاً جدا باشند.
۵. از firmware غیررسمی استفاده نکنید
فایل firmware را فقط از منابع معتبر و رسمی دریافت کنید.
۶. تجهیزات قدیمی را جدی بگیرید
گاهی یک روتر قدیمی دیگر بهروزرسانی امنیتی دریافت نمیکند.
در چنین شرایطی تعویض دستگاه ممکن است امنتر از ادامه استفاده از آن باشد.
آیا تغییر رمز Wi-Fi کافی است؟
خیر.
این یکی از اشتباهات رایج کاربران است.
رمز Wi-Fi از رمز ورود به پنل مدیریت روتر جداست.
اگر آسیبپذیری مربوط به firmware یا یک سرویس مدیریتی باشد، تغییر رمز Wi-Fi لزوماً مشکل را حل نمیکند.
به همین دلیل باید خود دستگاه و نرمافزار داخلی آن نیز بررسی شود.
اگر مودم قبلاً آلوده شده باشد چه؟
اگر به روتر مشکوک هستید، فقط تغییر رمز Wi-Fi کافی نیست.
میتوانید ابتدا firmware را به آخرین نسخه رسمی ارتقا دهید و سپس تنظیمات دستگاه را بررسی کنید.
در صورت مشاهده رفتارهای غیرعادی، تغییرات ناشناخته در DNS یا تنظیمات شبکه، یا موارد مشکوک دیگر، بازنشانی تنظیمات کارخانه و پیکربندی مجدد دستگاه میتواند یکی از گزینهها باشد.
برای شبکههای حساس، بررسی توسط متخصص امنیت شبکه نیز منطقی است.
چرا بهروزرسانی روترها را نباید فراموش کنیم؟
ما معمولاً برای گوشی و لپتاپ دائماً اعلان بهروزرسانی دریافت میکنیم.
اما روتر در گوشه خانه قرار دارد و ممکن است سالها بدون بررسی باقی بماند.
این در حالی است که روتر یکی از مهمترین نقاط شبکه است.
اگر یک آسیبپذیری جدی در firmware آن کشف شود، دستگاهی که تصور میکنید فقط اینترنت را به خانه میآورد، میتواند به یک نقطه ضعف امنیتی تبدیل شود.
جمعبندی؛ مودم را فراموش نکنید
آسیبپذیریهای روترها یادآوری میکنند که امنیت سایبری فقط به نصب آنتیویروس روی لپتاپ یا انتخاب رمز عبور قوی برای ایمیل محدود نمیشود.
روتر دروازه ارتباطی بسیاری از دستگاههای خانه با اینترنت است و به همین دلیل امنیت آن اهمیت زیادی دارد.
اگر از یکی از محصولات TP-Link استفاده میکنید، مدل دقیق، نسخه سختافزار و firmware دستگاه خود را بررسی کنید و در صورت وجود بهروزرسانی امنیتی، آن را از منبع رسمی دریافت و نصب کنید.
و مهمتر از همه:
هیچوقت تصور نکنید چون مودم را یکبار تنظیم کردهاید، دیگر نیازی به بررسی آن ندارید.
در دنیای امنیت سایبری، حتی دستگاهی که سالهاست بیصدا در گوشه خانه کار میکند، میتواند روزی به هدف حمله تبدیل شود.
سوالات متداول
آیا تمام مودمهای TP-Link آسیبپذیر هستند؟
خیر. آسیبپذیریها معمولاً به مدل و نسخه firmware مشخصی مربوط میشوند. برای بررسی باید مدل دقیق دستگاه و نسخه نرمافزار آن را مشخص کنید.
CWMP چیست؟
CWMP یک پروتکل مدیریت تجهیزات سمت کاربر است که به ارائهدهندگان خدمات اینترنت اجازه میدهد برخی تجهیزات مانند مودم و روتر را از راه دور مدیریت و پیکربندی کنند.
آیا تغییر رمز Wi-Fi آسیبپذیری مودم را برطرف میکند؟
خیر. اگر مشکل از firmware یا یک سرویس مدیریتی باشد، تغییر رمز Wi-Fi بهتنهایی آسیبپذیری را برطرف نمیکند.
چگونه امنیت مودم TP-Link را افزایش دهیم؟
بهروزرسانی firmware، استفاده از رمز عبور قوی برای پنل مدیریت، بررسی قابلیت مدیریت از راه دور و استفاده از تنظیمات امنیتی مناسب از مهمترین اقدامات هستند.
اگر مودم من قدیمی باشد چه کار کنم؟
ابتدا بررسی کنید آیا سازنده هنوز برای مدل شما بهروزرسانی امنیتی منتشر میکند یا خیر. اگر دستگاه دیگر پشتیبانی نمیشود، تعویض آن میتواند گزینه امنتری باشد.
دستهبندی: خبر
برچسبها: مودم